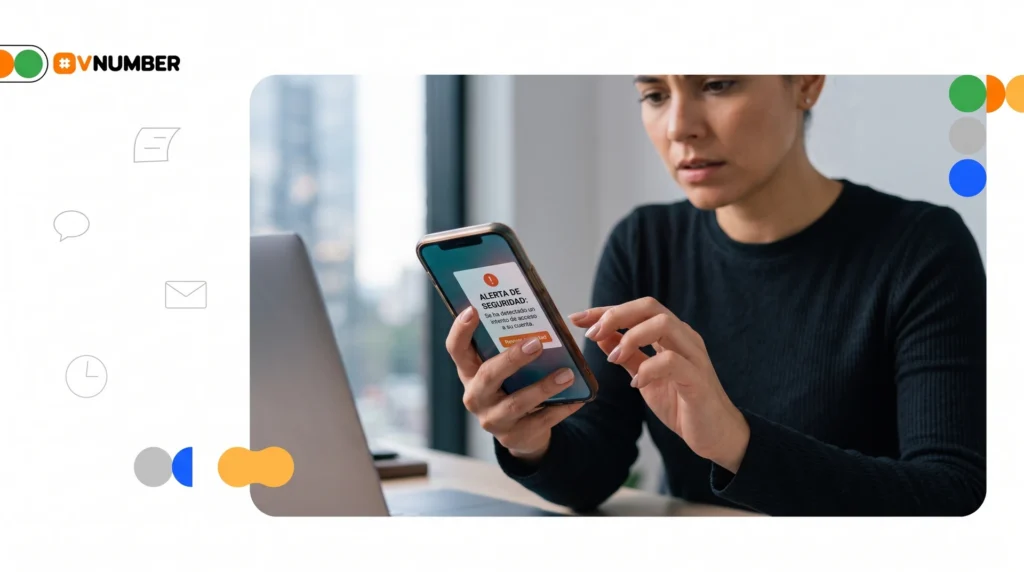
Recibir un código de verificación que no se pidió genera una reacción inmediata de alarma, y esa alarma está justificada: significa que alguien ingresó ese número virtual en un formulario de acceso o recuperación de cuenta.
Saber qué hacer en los primeros cinco minutos marca la diferencia entre un susto pasajero y una cuenta comprometida. La ventaja de un número virtual frente a una SIM física en este escenario es concreta.
Cada mensaje llega a una app dedicada donde queda registrado con hora, remitente y contenido exacto, un rastro documental que una bandeja de SMS convencional rara vez conserva con la misma claridad.
Obtén un número virtual internacional, y conéctate al mundo.
Tu número virtual te permite tener acceso a códigos de tus aplicaciones, bancos y otros servicios vía SMS, recibir y hacer llamadas, desarrollar tu negocio y nunca perder la conexión con el país que necesites.
¡Obtén tu número ahora y empieza a usarlo en solo unos minutos!
SMS sospechosos: cómo leer la amenaza real
Lo primero es identificar qué tipo de ataque se está enfrentando, porque la respuesta cambia según el escenario. Reconocer el patrón te da ventaja inmediata para actuar antes de que el atacante avance.
Los tres patrones de ataque más frecuentes
- Códigos de verificación no solicitados que indican que alguien tiene tu contraseña o la está probando activamente
- Mensajes de phishing disfrazados de alertas bancarias que imitan la estética de un servicio legítimo e incluyen enlaces a páginas falsas donde te piden ingresar credenciales
- Notificaciones falsas de «actividad inusual» con enlaces para «verificar tu identidad». Ningún servicio legítimo te pide que confirmes datos a través de un enlace en un SMS
Si llega un código de verificación de un servicio reconocido sin haber intentado iniciar sesión, alguien tiene la contraseña o la está probando activamente.
Ese código es la segunda barrera, y mientras no se comparta, el atacante queda afuera, pero la contraseña ya está comprometida y hay que cambiarla antes de cualquier otra cosa.
El SIM swap se reduce drásticamente con un número virtual, porque no existe una SIM física que pueda ser duplicada o transferida mediante ingeniería social en una tienda de telefonía.
En ese tipo de ataque, un atacante contacta al operador para transferir tu número a otra tarjeta, un vector que desaparece casi por completo en el escenario virtual.
Protocolo de respuesta ante un intento de acceso
Cada minuto entre la detección del intento y la reacción amplía la ventana de vulnerabilidad. Estas acciones están ordenadas por impacto real, no por comodidad.
Acciones inmediatas en orden de prioridad
- Cambiá la contraseña de la cuenta afectada de inmediato, usando otro dispositivo si sospechás que tu equipo principal está comprometido. Elegí una contraseña de al menos 16 caracteres que combine letras, números y símbolos, sin repetirla en ningún otro servicio.
- Activá una forma de autenticación más robusta que el SMS. Las apps de autenticación como Google Authenticator o Authy generan códigos que viven en tu dispositivo y no viajan por la red, eliminando la posibilidad de interceptación. Las llaves de seguridad físicas (FIDO2/WebAuthn) ofrecen el nivel más alto de protección disponible para cuentas personales.
- Revisá las sesiones activas en cada servicio vinculado a tu número. Gmail, Instagram, WhatsApp y la mayoría de plataformas permiten ver desde qué dispositivos hay sesiones abiertas y cerrar las que no reconocés. Hacé esto antes de asumir que el problema está resuelto.
Cómo documentar la evidencia
- Tomá capturas de pantalla de cada SMS sospechoso mostrando el número remitente, el contenido completo y la marca de tiempo
- Guardá capturas del registro de actividad de tus cuentas, incluyendo inicios de sesión fallidos y cambios de configuración que no realizaste
- Anotá la secuencia de eventos con fechas y horas exactas en un documento aparte
Cómo reportar el incidente correctamente
Cuando contactés al soporte de un servicio afectado, la claridad de tu reporte acelera la resolución. Un reporte efectivo incluye qué pasó, cuándo ocurrió y qué evidencia tenés disponible.
Un mensaje efectivo incluye la fecha y hora exacta del código no solicitado, una captura del SMS con el remitente y la marca de tiempo, y la solicitud explícita de revisar los intentos de acceso recientes y bloquear la cuenta temporalmente hasta verificar la identidad por un canal seguro.
Si el código que no se pidió llega de un servicio bancario, pedí explícitamente que congelen las operaciones sensibles (transferencias, cambios de datos de contacto, solicitud de productos) hasta que el equipo de seguridad confirme que tu cuenta está limpia.
Canales oficiales de reporte según plataforma
|
Plataforma |
Canal de reporte |
Disponibilidad |
|---|---|---|
|
|
google.com/accounts/recovery |
24 horas |
|
Meta (Facebook / Instagram) |
Formularios específicos de cuenta comprometida |
24 horas |
|
Bancos |
Líneas de emergencia propias de cada entidad |
24 horas |
Ajustes que previenen el próximo intento
La respuesta a un incidente termina cuando se ajusta la configuración para que el mismo ataque no funcione dos veces.
Desvincular el número de servicios donde ya no se necesita como método de recuperación reduce la superficie de ataque, y donde el SMS siga siendo obligatorio, conviene que el número virtual tenga protocolos de seguridad y soporte humano disponible.
Activá notificaciones de inicio de sesión en todas las cuentas críticas. Usá un gestor de contraseñas para eliminar la reutilización de credenciales.
Haber detectado el intento ya es la parte más difícil. Tu número está bajo tu control, y cada paso que tomaste hasta acá lo refuerza.
Obtén un número virtual internacional, y conéctate al mundo.
Tu número virtual te permite tener acceso a códigos de tus aplicaciones, bancos y otros servicios vía SMS, recibir y hacer llamadas, desarrollar tu negocio y nunca perder la conexión con el país que necesites.
¡Obtén tu número ahora y empieza a usarlo en solo unos minutos!
Preguntas frecuentes sobre cómo actuar si alguien intenta acceder a tu número virtual o cuentas
¿Compartir el código de verificación que no pedí compromete mi cuenta?
Sí. Ese código es la segunda barrera de acceso, y quien lo ingrese antes que tú completa el proceso de autenticación. Nunca lo compartas, aunque el mensaje parezca venir de un servicio legítimo, y cambiá tu contraseña de inmediato porque alguien ya la tiene o la está adivinando.
¿Un número virtual protege mejor contra el SIM swap que una SIM física?
En gran medida, sí. El SIM swap requiere convencer a un operador de que transfiera tu número a otra tarjeta física, algo que no es posible con un número virtual porque no existe esa SIM. La superficie de ataque por ingeniería social en una tienda de telefonía desaparece casi por completo.
¿Qué tan rápido debo actuar después de recibir un SMS sospechoso?
Cuanto antes, mejor. Cambiar la contraseña del servicio afectado debería ser el primer paso, antes de revisar sesiones o documentar evidencia, ya que cada minuto que transcurre amplía la ventana de vulnerabilidad.
¿Qué hago si recibo múltiples códigos no solicitados del mismo servicio en poco tiempo?
Esa frecuencia indica un ataque activo y sostenido. Bloqueá el acceso cambiando la contraseña, activá autenticación por app si aún no lo hiciste, y contactá al soporte del servicio indicando la cantidad de intentos y las marcas de tiempo para que puedan bloquear el origen.
¿Sirve de algo reportar el incidente si mi cuenta no fue comprometida?
Sí. Los reportes de intentos fallidos permiten a las plataformas detectar patrones de ataque y reforzar sus sistemas antes de que el mismo atacante tenga éxito con otra cuenta. Tu reporte también crea un registro oficial que puede ser útil si el intento se repite.